

언론 기사 인용한 검색 결과 통해 개인정보 탈취 시도 포착
정부, 피싱 사이트 탐지·차단 강화… 피해 예방 행동요령도 안내
정부, 피싱 사이트 탐지·차단 강화… 피해 예방 행동요령도 안내
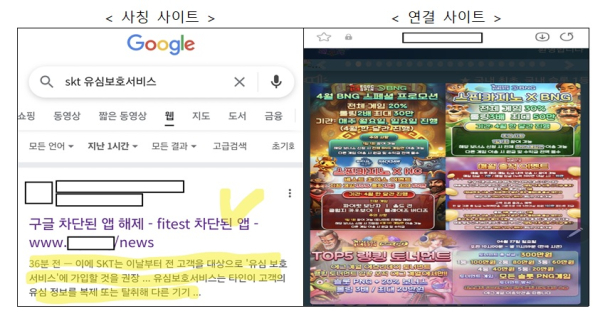
일반적인 검색 활동을 노리는 사이버 공격이 포착되면서 정부가 긴급 경고에 나섰다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 27일, '유심 무상 교체'와 '유심보호서비스'를 검색한 사용자가 외부 피싱 사이트로 유인되는 사례를 확인하고 주의를 당부했다.
공격은 검색 엔진을 통해 시작된다. 사용자가 관련 키워드를 입력하면 일부 언론 보도를 발췌한 형태의 결과가 상단에 노출된다. 이를 클릭하면 비영리 도메인을 경유해 최종적으로 도박사이트로 연결되는 방식이다. 이 과정에서 개인정보 탈취 및 악성 앱 설치로 이어질 위험이 크다.
정부는 사용자들에게 검색 결과로 노출된 사이트 주소를 면밀히 확인할 것을 권고했다. 정상적인 공식 홈페이지가 아닐 경우 즉시 접속을 중단하고, 출처가 불확실한 경우에도 클릭을 피해야 한다.
피싱·스미싱 예방을 위한 주요 수칙으로는 ▲출처 불분명 사이트 클릭 금지 ▲검색된 사이트 주소 확인 ▲APK 파일 설치 유도 시 '보호나라 스미싱 확인 서비스' 활용 등이 제시됐다. 특히 인증번호 입력은 모바일 결제와 연계될 수 있어 각별한 주의가 요구된다.
피싱 메시지를 수신했거나 악성 앱 설치가 의심되는 경우에는 한국인터넷진흥원 118센터로 신고하고, 모바일 백신으로 검사를 진행해야 한다.
과기정통부와 KISA는 유사 피싱 사이트 탐지 및 차단을 강화하고 있으며, 사이버 공격 대응 체계를 상시 가동 중이라고 밝혔다. 이들은 국민 스스로가 보안 수칙을 준수하는 것이 무엇보다 중요하다고 덧붙였다.
저작권자 © 데일리팝 무단전재 및 재배포 금지
