

해킹 시도 정황 확인 후 IP 차단 조치…2차 피해는 아직 보고되지 않아
피해 회원에 개별 통지 및 보상안 마련 중…보안 체계 전면 재정비 추진
피해 회원에 개별 통지 및 보상안 마련 중…보안 체계 전면 재정비 추진
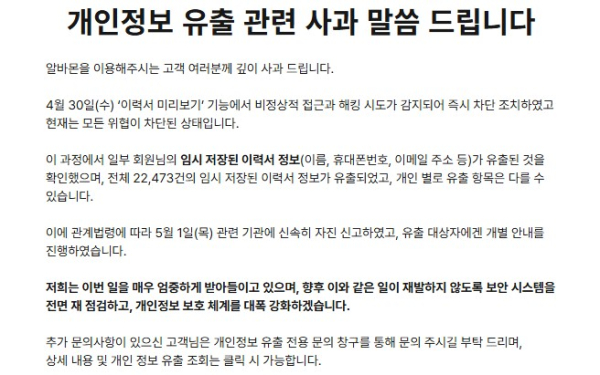
구직자 대상 플랫폼 ‘알바몬’에서 다수의 이력서 정보가 외부에 노출되는 사고가 발생했다. 최근 통신사 해킹에 이어 취업 포털에서도 유사한 문제가 확인되면서 개인정보 관리에 대한 우려가 확산되고 있다.
2일 관련 업계에 따르면, 알바몬은 지난달 30일 자사 이력서 미리보기 기능을 통해 외부의 비정상적인 접속 시도가 탐지됐고, 이에 따른 해킹 정황을 내부 점검을 통해 확인했다.
회사 측은 임시 저장된 이력서 일부가 외부에 노출된 사실을 인지하고, 피해 규모는 총 2만2,473건이라고 밝혔다.
노출된 항목에는 이름, 휴대전화 번호, 이메일 주소 등 주요 개인식별 정보가 포함됐다. 알바몬은 개인정보 유출이 확인되자 즉시 개인정보보호위원회에 자진 신고하고, 해당 회원들에게 개별 안내를 진행 중이라고 설명했다.
해킹 시도가 이뤄진 계정과 IP는 차단 조치됐으며, 현재까지 유출된 정보를 활용한 추가 피해 사례는 보고되지 않았다. 알바몬은 전체 보안 시스템에 대한 재점검과 함께 개인정보 보호 체계를 강화하는 중이라고 덧붙였다.
회사 관계자는 “정보 유출 사고의 심각성을 인지하고 있으며, 유사 사례가 재발하지 않도록 전사적 수준의 보안 강화에 나설 예정”이라고 밝혔다.
이번 사건은 단기간 내 두 번째로 발생한 개인정보 유출 사고로, 플랫폼 기업의 보안 관리 체계 전반에 대한 제도적 보완 필요성이 제기되고 있다.
한편, 알바몬은 피해 회원들을 대상으로 보상안을 마련 중이며, 구체적인 내용은 문자 및 이메일을 통해 순차적으로 공지할 계획이다.
저작권자 © 데일리팝 무단전재 및 재배포 금지
