

과학기술정보통신부가 12월 29일 KT와 LG유플러스(LGU+) 침해사고에 대한 민관합동조사단의 최종 조사결과를 발표하며, KT의 전방위적 보안 부실이 드러났다. 특히 KT 전체 이용자를 대상으로 위약금 면제 규정이 적용된다는 판단을 내려 파장이 예상된다.
불법 펨토셀, KT망 자유롭게 접속…보안체계 전면 붕괴
조사 결과 KT의 펨토셀 관리 체계는 전반적으로 부실해 불법 펨토셀이 KT 내부망에 쉽게 접속할 수 있는 환경이었던 것으로 확인됐다.
KT에 납품되는 모든 펨토셀 제품이 동일한 제조사 인증서를 사용하고 있어, 해당 인증서를 복사하면 정상 펨토셀이 아니더라도 내부망 인증서버로부터 KT 인증서를 받아 KT망 접속이 가능했다. 게다가 KT 인증서의 유효기간이 10년으로 설정돼 한 번이라도 KT망에 접속한 이력이 있는 펨토셀은 지속적으로 접속할 수 있었다.
또한 KT는 내부망 펨토셀 접속 인증과정에서 타사 또는 해외 IP 등 비정상 IP를 차단하지 않았고, 펨토셀 제품 고유번호·설치 지역정보 등 형상정보가 KT망에 등록된 정보인지 여부도 검증하지 않았다.
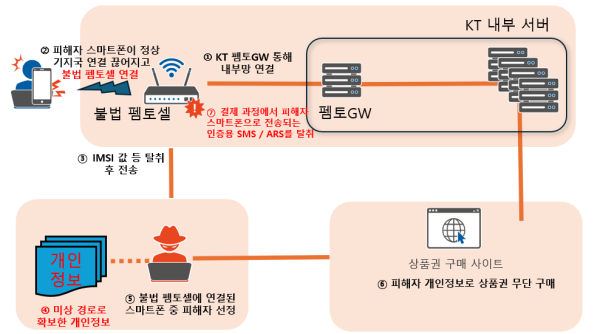
종단 암호화 해제 가능…평문 문자·통화 탈취 위험 노출
심각한 문제는 통신 암호화였다. 불법 펨토셀에 의해 통신과정에서 종단 암호화가 해제돼 결제 인증정보(ARS, SMS)가 평문으로 전송된 것으로 확인됐다. 공격자가 불법 펨토셀에 접속한 피해자 통신의 종단 암호화를 해제해 평문 정보가 단말과 코어망 간 통신이 가능하게 됐으며, 트래픽 캡처가 가능한 불법 펨토셀에서 평문의 문자·통화 탈취도 가능한 것으로 나타났다.
특히 일부 단말(아이폰 16 이하)의 경우 KT가 암호화 설정 자체를 지원하지 않아 문자 메시지(SMS)가 평문으로 전송되는 문제가 확인됐다.
94대 서버 악성코드 감염…BPFDoor·루트킷 103종 발견
조사단은 KT 전체 서버 약 3만3000대를 대상으로 6차례에 걸쳐 악성코드 감염 여부를 점검한 결과, 총 94대 서버에서 BPFDoor, 루트킷 등 악성코드 103종이 감염된 것을 확인했다.
특히 KT가 2024년 3월부터 7월 사이 감염서버를 발견하고도 정부에 신고 없이 자체 조치한 악성코드 감염서버는 총 41대로, BPFDoor 4종, 웹셸 16종, 원격제어형 악성코드 6종 등 26종이 발견됐다.
또한 KT가 자체적으로 실시한 외부업체 보안점검(2025년 5월~9월)에서 침해흔적이 발견된 서버 및 연계 서버에 대한 조사단 포렌식 과정에서 53대 서버 감염 및 루트킷 39종, 백도어 36종 등 77종의 악성코드를 확인했다.
2만2000여명 정보 유출, 368명 2억4000만원 피해
불법 펨토셀로 인한 침해사고로 2만2227명의 가입자 식별번호(IMSI), 단말기 식별번호(IMEI), 전화번호가 유출됐고, 368명(777건)이 무단 소액결제로 2억4300만원 규모의 피해를 입은 것으로 확인됐다.
다만 통신결제 관련 데이터가 남아있지 않은 기간(2024년 7월 31일 이전)에 대해서는 추가 피해 여부를 확인하는 것이 불가능했다.
KT 전체 이용자 위약금 면제…"계약상 주된 의무 위반"
과기정통부는 법률 자문(5개 기관) 결과를 바탕으로 이번 침해사고가 KT 이용약관상 '기타 회사의 귀책 사유'에 해당한다고 판단했다.
과기정통부는 "KT의 펨토셀 부실 관리로 인해 야기된 평문의 문자·음성통화 탈취 위험성은 소액결제 피해가 발생한 일부 이용자에 국한된 것이 아닌 KT 전체 이용자가 위험성에 노출됐던 것"이라며 "KT는 침해사고를 대비해 적절한 보호조치를 통해 이용자에게 안전한 통신 서비스를 제공해야 할 계약상 주된 의무를 다하지 못했다"고 밝혔다.
결론적으로 과기정통부는 △이번 침해사고에서 KT의 과실이 발견된 점 △KT가 계약상 주된 의무인 안전한 통신서비스 제공 의무를 다하지 못한 점 등을 고려할 때, 이번 침해사고는 KT 전체 이용자를 대상으로 KT 이용약관상 위약금을 면제해야 하는 회사의 귀책사유에 해당한다고 판단했다.
KT, 조사 방해 혐의로 수사 의뢰
KT는 프랙 보고서에 제보된 침해 정황 서버와 관련해 8월 1일에 서버를 폐기했다고 답변했으나, 조사단에 폐기 시점을 허위 제출(실제: 8월 1일 2대, 8월 6일 4대, 8월 13일 2대)하고, 폐기 서버 백업 로그가 있음에도 9월 18일까지 조사단에 이를 보고하지 않았다.
과기정통부는 정부 조사를 방해하기 위한 고의성이 있다고 판단해 형법 제137조(위계에 의한 공무집행방해)에 따라 수사기관에 수사를 의뢰했다.
또한 KT는 정보통신망법에 따라 침해사고 발생 시 인지 후 24시간 이내 신고해야 하나 발생 사고에 대해 지연신고를 하거나 신고 자체를 하지 않아, 정보통신망법에 따라 3천만원 이하 과태료를 부과받을 예정이다.
과기정통부는 KT에 다음과 같은 재발방지 대책 이행을 명령했다.
▲펨토셀 보안관리 강화: 제조사의 인증서·IP·셀ID 보안정책 마련, 시큐어 부팅 기능 구현, 불법 펨토셀 접속 이상징후 모니터링 및 탐지·차단
▲통신 암호화 설정 강화: 단말기부터 코어망까지 종단 암호화(IPSec) 해제 방지, 비정상 신호 트래픽 모니터링 강화
▲보안장비 도입 및 로그 보관기간 연장: EDR·백신 등 보안 솔루션 도입 확대, 제로 트러스트 도입, 운영 시스템 로그 최소 1년 이상 보관, 중앙 로그 관리 시스템 구축
▲CISO 중심 거버넌스 체계 확립: CISO가 전사 정보보호 정책 총괄 관리, 전사 차원 중장기 보안 업무계획 수립
▲자산관리 강화: CIO 지정, 정보기술 자산관리 솔루션 도입
▲공급망 보안 강화: 펨토셀 도입부터 구축·운영까지 전 과정 하드웨어·소프트웨어 공급망 보안 관리체계 수립
과기정통부는 KT의 이행계획 제출(2026년 1월), 이행(2026년 4월), 점검(2026년 6월)을 진행하고, 보완이 필요한 사항에 대해서는 정보통신망법 제48조의4에 따라 시정조치를 명령할 계획이다.
